 CodeLynq
Het AI-ontwikkelplatform dat uw engineeringorganisatie kan beheersen.
Geef CodeLynq een paar regels (een vergadernotitie, een geschreven verzoek, een productie-alert) en het specificeert het werk op basis van uw codebase, bouwt het, verifieert het, reviewt en scant zijn eigen diff op beveiliging en opent daarna een pull request. U keurt de specificatie goed. U merget de code. Elke stap wordt vastgelegd.
Naar codelynq.com Demo aanvragen
CodeLynq merget nooit en pusht nooit naar een beschermde branch.
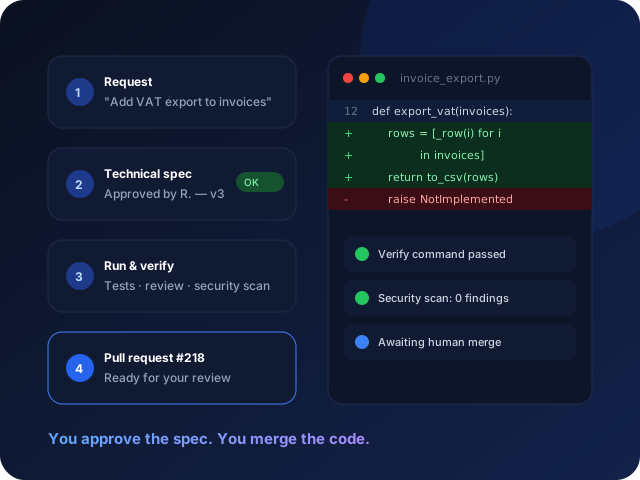
Eén pipeline van gesprek tot code
Alles tussen het idee en de merge
De meeste tools stoppen bij de takenlijst. CodeLynq brengt het werk helemaal tot een pull request, en blijft daarna betrokken.
Werk komt binnen zoals u werkt
Vergadernotities, een verzoek van twee regels, een productie-alert, een uitgewerkt backlog-item of een andere AI-tool via MCP: alles komt in dezelfde gereviewde pipeline terecht.
Specificaties gebaseerd op uw codebase
Een validatiechat brengt eerst de randgevallen boven water. Daarna worden technische ontwerpen opgesteld op basis van uw eigen repository, zodat engineers het plan reviewen in plaats van een verrassende diff.
Runs die hun eigen werk controleren
Voordat een pull request wordt geopend, voert de run uw verify-commando uit, reviewt hij zijn eigen diff, scant hij op beveiligingsproblemen en werkt hij de documentatie bij.
Het stopt niet bij de pull request
Falende CI of een review met gevraagde wijzigingen stuurt de run terug naar dezelfde branch, tot alles groen is of de door u ingestelde limiet is bereikt.
Leert uw codebase kennen
Elke run en elke review voegt blijvende kennis toe over uw conventies, structuur en valkuilen, zodat latere runs goed geïnformeerd beginnen in plaats van bij nul.
Uw code kan op uw eigen machines blijven
Een self-hosted runner kloont repositories lokaal, zodat ze nooit onze servers bereiken. Gebruik uw eigen modelsleutel en ook de kosten en bewaartermijnen vallen onder uw eigen afspraken.
Waar de mens de regie houdt
Drie controlepunten die nooit worden overgeslagen
De scope wordt gevalideerd
Elke taak wordt in een chat bevraagd voordat er iets wordt gespecificeerd. Onduidelijkheden komen boven water zolang ze nog goedkoop zijn om op te lossen.
U keurt de specificatie goed
De technische specificatie heeft uw expliciete goedkeuring nodig voordat er een regel wordt geschreven. De architectuur blijft uw beslissing.
U merget de code
Het resultaat komt als pull request in uw normale reviewproces. Merget u niets, dan wordt er niets uitgerold.
Beveiliging en governance
Antwoorden voor wie hier zijn handtekening onder moet zetten
Een AI-agent met schrijfrechten op uw repositories is een inkoopgesprek, geen plugin die u even installeert. CodeLynq is gebouwd om dat gesprek te doorstaan.
- Single sign-on met SAML 2.0 of OIDC via uw eigen identity provider
- SCIM 2.0-provisioning, verplichte MFA en IP-allowlists
- Een auditlog dat u kunt filteren, exporteren of naar uw eigen endpoint kunt streamen
- Instelbare bewaartermijnen voor auditregels en runlogs
- Geheimen versleuteld opgeslagen; runs krijgen alleen de credentials die ze nodig hebben
- Keuze van de coding agent, per organisatie in te stellen
Gekoppeld aan uw delivery-tools
Pull requests komen terecht waar uw team al code reviewt, en resultaten bereiken de kanalen die uw team al volgt.
- GitHub
- GitLab
- Bitbucket
- GitHub Actions
- Slack
- Fireflies
- Plaud
- MCP
- Webhooks
Vragen die engineering leads ons stellen
Nee. Elke ontwikkelrun eindigt in een pull request in uw gekoppelde repository. Uw team reviewt en merget via de normale workflow.
Niet als u dat niet wilt. Een self-hosted runner voert runs uit op uw eigen machines, terwijl specificaties, goedkeuringen en de audittrail in CodeLynq blijven.
Ja. We helpen u repositories te koppelen, uw conventies vast te leggen, een begeleide pilot op echte backlogtaken te draaien, uw engineers te trainen en van daaruit op te schalen.
Elk abonnement heeft een geld-terug-garantie van 14 dagen. Liever eerst zien? Stuur ons één taak uit uw backlog en we voeren die uit op uw repository.
Probeer het op iets uit uw eigen backlog
Koppel een repository en geef CodeLynq één echt verzoek. U krijgt een gespecificeerde, geverifieerde en op beveiliging gescande pull request terug om te reviewen.